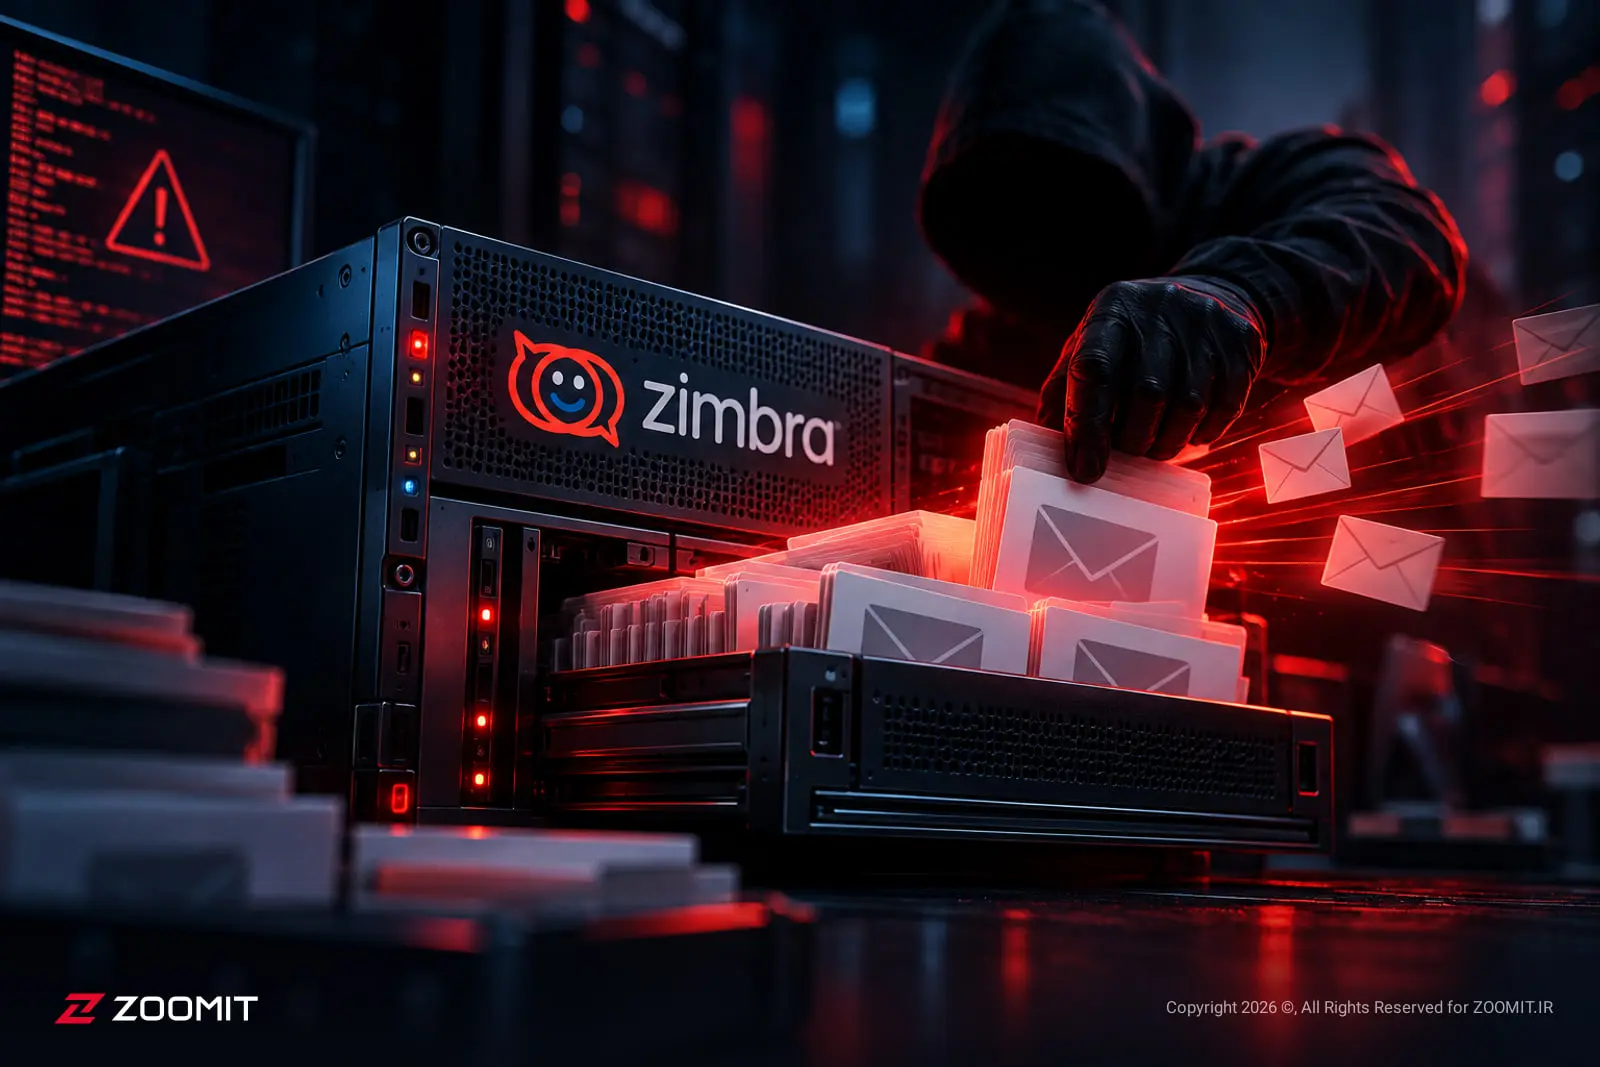
در این مقاله، به بررسی نقص امنیتی بحرانی در پلتفرم ایمیل زیمبرا پرداخته و اهمیت درک و مقابله با تهدیدهای سایبری مرتبط را مورد تأکید قرار میدهیم. این آسیبپذیری که با شناسه CVE-2026-73570 شناخته میشود، امکان اجرای دستورات از راه دور و دسترسی غیرمجاز به اطلاعات حساس را فراهم میکند و نیازمند واکنش سریع و آگاهانه است.
شناخت نقص امنیتی زیمبرا
نقص امنیتی مذکور در تاریخ ۳۰ تیر ماه توسط توسعهدهندگان این سامانه اصلاح شد، اما متأسفانه خبر آن بیش از سه هفته مخفی ماند. مهاجمان سایبری با بهرهگیری از این آسیبپذیری، از اوایل مردادماه، سرورها را هدف قرار دادند و با استفاده از درخواستهای HTTP، DNS و ICMP، سامانههای آسیبپذیر را شناسایی و کنترل کردند.
روشهای سوءاستفاده و فعالیتهای مهاجمان
بر اساس گزارشهای مایکروسافت، مهاجمان پس از نفوذ موفق، اقدام به نصب و استقرار شلهای وب JSP و شلهای معکوس کردند و با افزایش سطح دسترسی، ابزارهای دسترسی مداوم را فعال ساختند. این عملیات شامل جمعآوری دادههای احراز هویت، ایمیلها و انتقال دادههای سرقتشده به خارج از سامانه بود. تمامی این فعالیتها به صورت خودکار و با هدف دستکاری و آسیبزنی انجام شده است.
عوامل تهدید و راهکارهای مقابله
بررسیها نشان میدهد که این آسیبپذیری محدود به یک منطقه جغرافیایی یا بخش خاص اقتصادی نبوده و سازمانهای مختلف در سراسر جهان را هدف قرار داده است. مهمترین عامل فعالسازی این نقص، نصب بسته اختیاری zimbra-snmp و فعال بودن اعلانهای SNMP است. بنابراین، غیرفعالسازی این بسته و کنترل فعالسازی هشدارها میتواند جزو اقدامات پیشگیرانه مؤثر باشد.
پیشنهادات امنیتی و نکات کلیدی
- بررسی و بهروزرسانی منظم سیستمهای زیمبرا و نصب آخرین وصلههای امنیتی.
- غیرفعالسازی بسته zimbra-snmp در صورت عدم نیاز به آن.
- پایش مداوم ترافیک شبکه و درخواستهای مشکوک برای شناسایی حملات در مراحل اولیه.
- آموزش تیمهای فنی و امنیتی در زمینه شناخت و مقابله با تهدیدهای سایبری.
- ایجاد نسخههای پشتیبان منظم و امن از دادههای حساس و ایمیلها.
در نتیجه، درک دقیق و سریع از آسیبپذیریهای امنیتی در سامانههای ایمیل، کلید مقابله با حملات سایبری و حفاظت از اطلاعات سازمانها است. پیروی از راهکارهای ذکرشده میتواند نقش مهمی در کاهش ریسک و افزایش امنیت دیجیتال ایفا کند.